Dijital Delil Analizinde Autopsy ve FTK Imager: Edinimden Raporlamaya
Neslihan Aslan · @neslihaann
Bir depolama aygıtında bulunan veriyi kopyalamak ile adli bilişim kurallarına uygun şekilde delil edinmek aynı şey değildir. Dijital delilin kaynağı, kim tarafından ve hangi yöntemle elde edildiği, işlem sırasında değişip değişmediği ve analiz sonucuna nasıl ulaşıldığı kayıt altına alınmalıdır. FTK Imager ve Autopsy, bu sürecin farklı aşamalarında kullanılan ve birbirini tamamlayan iki araçtır.
Bu yazıda önce dijital delilin yaşam döngüsünü ele alacak, ardından FTK Imager ile edinim ve Autopsy ile analiz adımlarının tek bir iş akışında nasıl birleştirilebileceğini inceleyeceğiz.
Adli bilişim nedir?
Adli bilişim; dijital verilerin belirli bir olayın aydınlatılmasına yardımcı olacak biçimde toplanması, korunması, incelenmesi, analiz edilmesi ve raporlanması sürecidir. Amaç yalnızca silinmiş bir dosyayı bulmak değil, elde edilen bulgunun kaynağını ve anlamını açıklayabilmek, gerçekleştirilen işlemleri tekrarlanabilir biçimde belgelemek ve delilin bütünlüğünü korumaktır.
NIST SP 800-86, adli süreci dört temel aşamada ele alır:
- Toplama: İlgili veri kaynaklarının belirlenmesi, kaydedilmesi ve bütünlükleri korunarak edinilmesi.
- İnceleme: Adli araç ve yöntemlerle verinin işlenmesi, aranabilir hâle getirilmesi ve ilgili öğelerin çıkarılması.
- Analiz: İnceleme sonuçlarının olayın sorularına cevap verecek şekilde yorumlanması.
- Raporlama: Uygulanan yöntemlerin, elde edilen bulguların, sınırlamaların ve sonuçların açık biçimde sunulması.
Bu aşamalar birbirinden kopuk değildir. Eksik belgelenmiş bir edinim, teknik açıdan doğru bir analizin güvenilirliğini zayıflatabilir. Aynı şekilde araçların ürettiği sonuçlar, olayın bağlamı değerlendirilmeden tek başına nihai kanıt olarak görülmemelidir.
Delili korumanın temel ilkeleri
Dijital veri kolaylıkla değişebilir. Bir diski normal biçimde işletim sistemine bağlamak bile dosya sistemi meta verilerinde değişikliğe yol açabilir. Bu nedenle inceleme mümkün olduğunca orijinal aygıt üzerinde değil, doğrulanmış bir adli kopya üzerinde yürütülür.
SWGDE bilgisayar adli edinim rehberi şu uygulamaları öne çıkarır:
- Kaynak verideki değişiklikleri en aza indirmek.
- Uygun olduğunda donanımsal veya yazılımsal yazma engelleyici kullanmak.
- Fiziksel, mantıksal ya da hedefli edinim yöntemini olayın amacı doğrultusunda seçmek.
- Edinilen veriyi kriptografik özet değerleriyle doğrulamak.
- Kullanılan araçları, sürümleri, ayarları, hata kayıtlarını ve işlem adımlarını belgelemek.
- Analizi orijinal delil yerine çalışma kopyası üzerinde gerçekleştirmek.
Hash doğrulaması, edinilen kopyanın daha sonra değişip değişmediğini kontrol etmeye yardımcı olur. Ancak tek başına bir dosyayı hukuken geçerli delile dönüştürmez. Yetkilendirme, delil teslim zinciri, yöntem seçimi, araç doğrulaması ve raporlama da sürecin parçalarıdır.
Edinim kararları: Her aygıta aynı yöntem uygulanmaz
Bir USB bellek veya disk sağlam durumdaysa yazma engelleme altında fiziksel imaj alınabilir. Aygıt hasarlıysa, şifreliyse ya da çalışan sistemde uçucu verinin kaybolma riski bulunuyorsa yöntem değişebilir. Canlı edinim bazı verileri kurtarırken kaynak sistemde değişikliğe de yol açabileceği için yapılan her işlem ayrıntılı biçimde kaydedilmelidir.
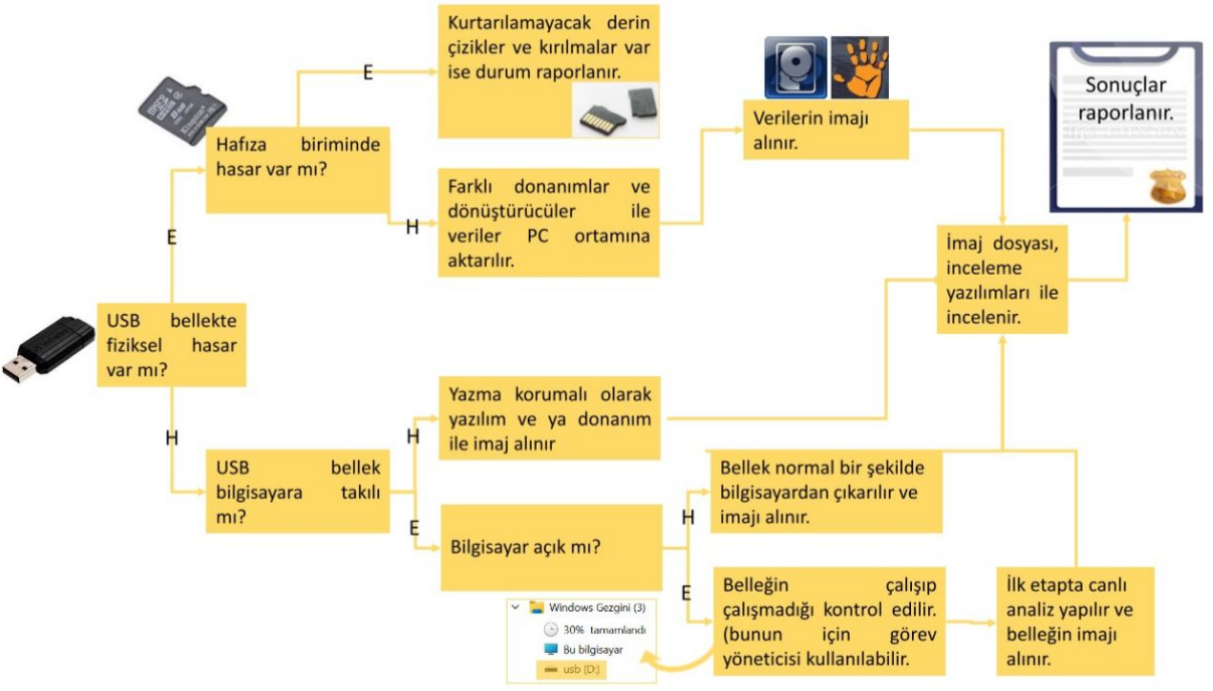
Şekil 1 — Sunumda yer alan örnek USB edinim akışı. Gerçek vakalarda kararlar kurum prosedürleri, hukuki yetki, donanım durumu ve olayın kapsamına göre verilmelidir.
Bu noktada FTK Imager devreye girer: temel görevi veriyi analiz etmekten önce güvenilir bir kopyasını üretmek ve kopyanın bütünlüğünü doğrulamaya yardımcı olmaktır.
FTK Imager: Delilin edinilmesi ve ön inceleme
Exterro FTK Imager, elektronik delilin ön izlemesi ve adli imajının alınması için sunulan ücretsiz bir araçtır. Üreticinin güncel ürün açıklamasına göre araç; diskleri, optik medyayı ve USB aygıtlarını ön izleyebilir, fiziksel veya mantıksal edinim gerçekleştirebilir, belirli dosyaları dışa aktarabilir ve hash doğrulaması yapabilir. Canlı bir Windows sisteminden uçucu bellek edinimi de desteklenen işlevler arasındadır.
FTK Imager ile tipik olarak şu işlemler yapılabilir:
- Fiziksel sürücü veya mantıksal içerik için adli imaj oluşturma,
- E01, AFF ve ham/DD gibi yaygın imaj biçimleriyle çalışma,
- Dosya ve klasörleri tam edinim öncesinde ön izleme,
- Seçili dosya ve klasörleri dışa aktarma,
- Edinim sırasında ve sonrasında hash değerlerini hesaplayarak doğrulama,
- Canlı Windows sistemlerinde RAM içeriğini yakalama.
Güncel ücretsiz FTK Imager uygulaması Windows üzerinde çalışır. Windows ve Linux dosya sistemlerine sahip sürücüleri görüntüleyebilmesi, programın Linux üzerinde kurulabildiği anlamına gelmez. Ayrıca FTK Imager kapsamlı bir analiz paketi değildir; güçlü olduğu alan hızlı ön inceleme, edinim ve doğrulamadır.
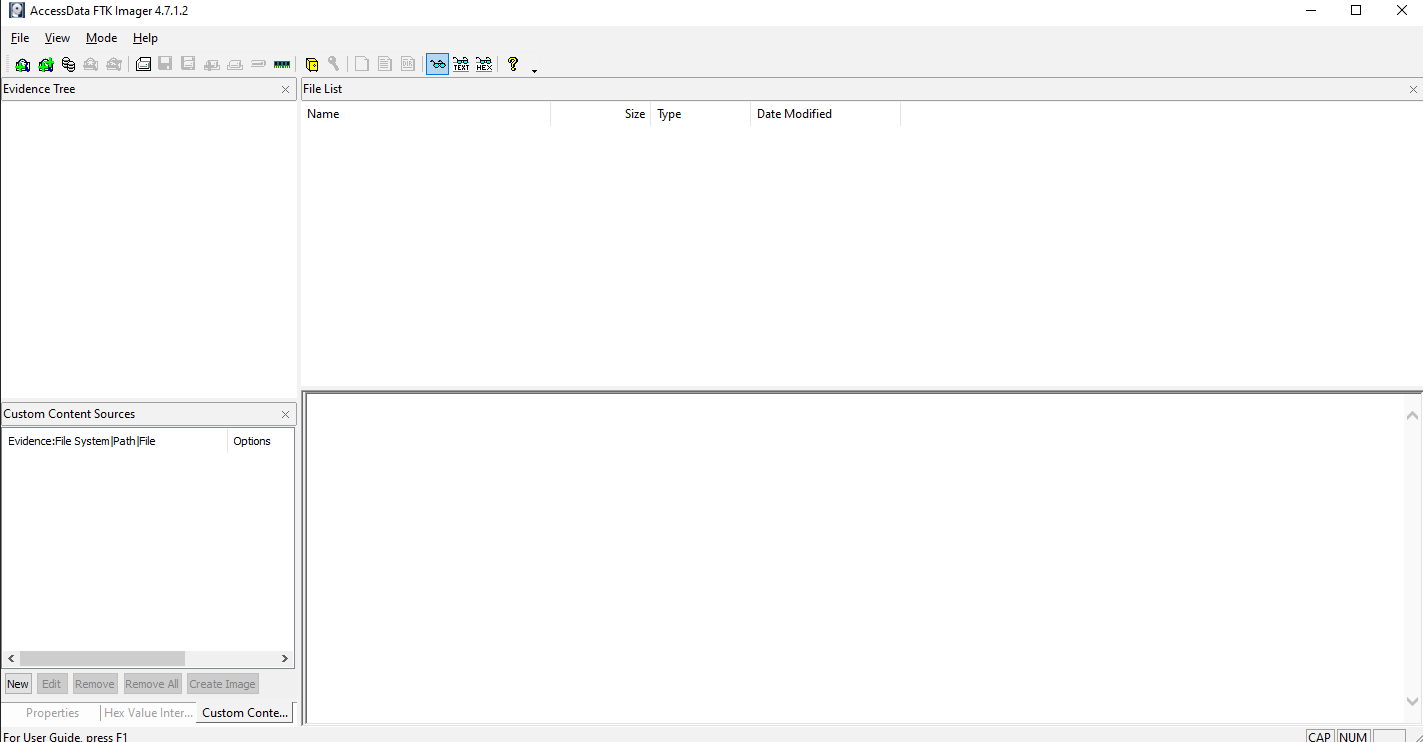
Şekil 2 — FTK Imager arayüzü. Görselde eski bir sürüm yer aldığından güncel sürümün menüleri ve yetenekleri farklılık gösterebilir.
Autopsy: Adli kopyanın analiz edilmesi
Autopsy, The Sleuth Kit ve başka adli bileşenler üzerine kurulu açık kaynaklı bir dijital adli bilişim platformudur. FTK Imager ile alınan adli kopya, Autopsy içinde bir vakaya veri kaynağı olarak eklenebilir. Autopsy ayrıca yerel diskleri, mantıksal dosya kümelerini ve çeşitli sanal makine imajlarını da veri kaynağı olarak kabul eder.
Autopsy 4.23 kullanıcı rehberinde yer alan modüller arasında şunlar bulunur:
- Dosya türü belirleme ve uzantı uyumsuzluğu tespiti,
- Hash hesaplama ve bilinen hash kümeleriyle karşılaştırma,
- Anahtar kelime ve düzenli ifade aramaları,
- Web geçmişi ve yakın kullanıcı etkinliklerinin çıkarılması,
- E-posta ve gömülü dosya ayrıştırma,
- EXIF ve multimedya incelemesi,
- Silinmiş içerik için dosya carving,
- Zaman çizelgesi oluşturma,
- YARA kurallarıyla tarama,
- Bulguların etiketlenmesi ve raporlanması.
Autopsy'nin resmî iş akışı; vaka oluşturma, veri kaynağı ekleme, ingest modüllerini çalıştırma, manuel analiz ve rapor üretme adımlarından oluşur. Modüller büyük miktarda veriyi sınıflandırıp önemli olabilecek öğeleri öne çıkarır; fakat sonuçların olay bağlamında yorumlanması incelemeyi yapan uzmanın sorumluluğundadır.
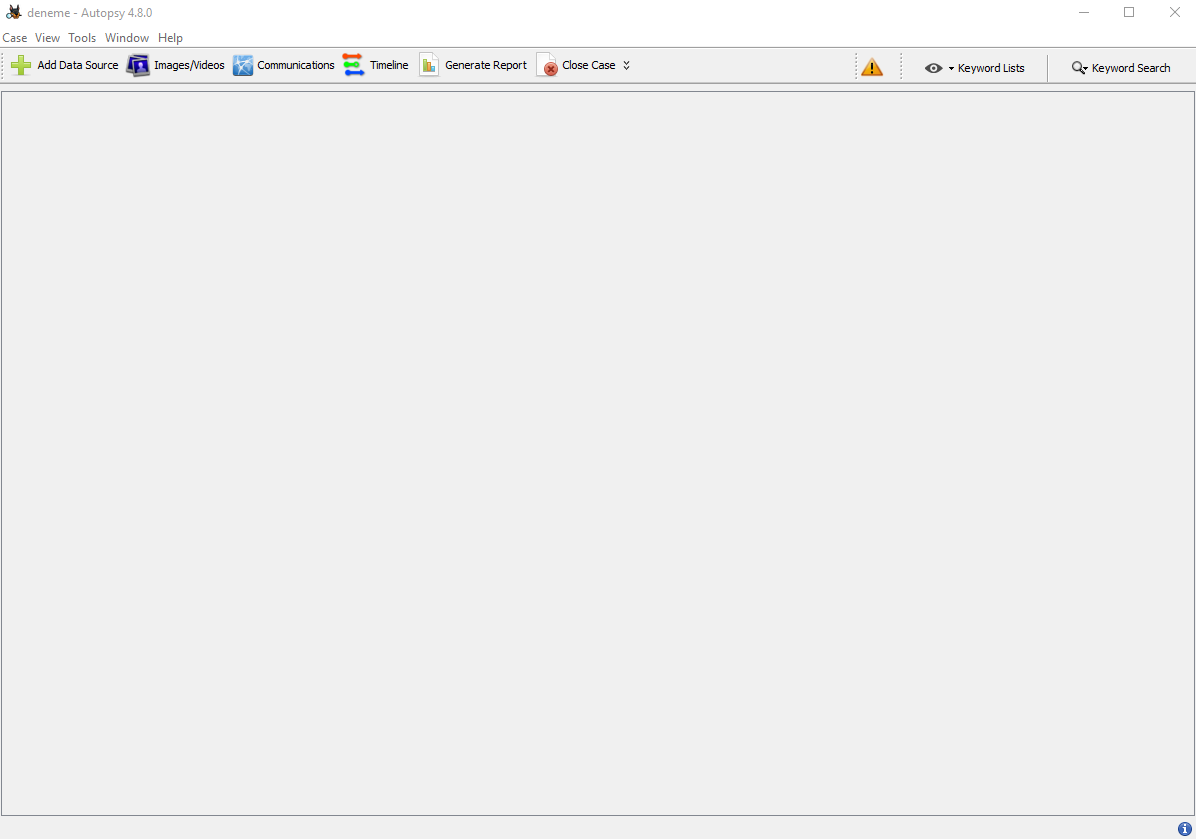
Şekil 3 — Autopsy arayüzü. Sunumdaki ekran görüntüsü Autopsy 4.8.0 sürümüne aittir; güncel arayüz ve modüller farklılık gösterebilir.
FTK Imager ve Autopsy arasındaki fark
| Başlık | FTK Imager | Autopsy |
|---|---|---|
| Temel amaç | Delil edinimi ve ön izleme | Ayrıntılı inceleme ve analiz |
| Tipik girdi | Fiziksel disk, USB aygıtı, mantıksal içerik | Disk imajı, yerel disk, mantıksal dosyalar |
| Öne çıkan işlev | İmaj oluşturma, dışa aktarma, RAM yakalama, hash doğrulaması | Arama, artefakt çıkarma, carving, timeline ve raporlama |
| Süreçteki yeri | Analizden önce | Doğrulanmış edinimden sonra |
| Temel sınırlama | Derin analiz yetenekleri sınırlıdır | Edinim yönteminin doğruluğu ayrıca güvence altına alınmalıdır |
Bu ayrım, araçlardan birini diğerinin alternatifi olarak görmek yerine aynı sürecin iki bileşeni olarak değerlendirmeyi sağlar.
Örnek uçtan uca iş akışı
Şüpheli bir USB belleğin incelendiği örnek bir senaryoda süreç aşağıdaki şekilde ilerleyebilir:
1. Kapsamı ve yetkiyi belirleme
İncelemenin amacı, aranacak olay veya zaman aralığı ve hangi verilerin kapsam içinde olduğu kaydedilir. Aygıtın marka, model, seri numarası ve teslim bilgileri belgelenir.
2. Kaynağı koruma
Aygıtın fiziksel durumu değerlendirilir. Mümkünse yazma engelleyici kullanılır ve kaynak aygıt üzerinde gereksiz işlem yapılmaz. Hasarlı veya çalışan sistemlerde uygulanacak yöntemin kaynağa olası etkileri ayrıca kaydedilir.
3. FTK Imager ile edinim
FTK Imager üzerinden fiziksel sürücü seçilir, uygun imaj biçimi ve hedef konum belirlenir. Vaka numarası, delil numarası, incelemeci ve açıklama alanları eksiksiz doldurulur. Edinim tamamlandığında uygulama kayıtları ile hash sonuçları saklanır.
4. Ana kopyayı koruma
Oluşturulan ve doğrulanan ana imaj salt okunur biçimde arşivlenir. Analiz için ayrı bir çalışma kopyası hazırlanır. Böylece inceleme sırasında oluşabilecek bir hata ana delil kopyasını etkilemez.
5. Autopsy vakasını oluşturma
Yeni bir vaka açılarak vaka numarası, incelemeci bilgisi ve çalışma dizini tanımlanır. FTK Imager ile alınan çalışma kopyası veri kaynağı olarak eklenir. Özellikle FAT tabanlı dosya sistemlerinde zaman dilimi seçimi, zaman çizelgesinin doğru yorumlanması için dikkatle yapılmalıdır.
6. İlgili analiz modüllerini çalıştırma
Olayın amacına göre hash araması, anahtar kelime araması, yakın etkinlik analizi, dosya türü tespiti, gömülü dosya çıkarma ve PhotoRec Carver gibi modüller seçilir. Her modülü varsayılan olarak çalıştırmak süreyi ve depolama ihtiyacını gereksiz yere artırabileceğinden seçim vaka kapsamına göre yapılmalıdır.
7. Bulguları doğrulama ve ilişkilendirme
Silinmiş dosyalar, kullanıcı belgeleri, web artefaktları, zaman damgaları ve meta veriler birlikte değerlendirilir. Kritik bulgular gerektiğinde ikinci bir araç veya manuel yöntemle doğrulanır. Bir dosyanın varlığı ile belirli bir kişi tarafından kullanıldığı iddiasının aynı şey olmadığı unutulmamalıdır.
8. Raporlama ve arşivleme
İlgili öğeler Autopsy içinde etiketlenir ve rapora aktarılır. Nihai rapor; kapsamı, kullanılan araç ve sürümleri, hash değerlerini, uygulanan adımları, bulguları, sınırlamaları ve sonuçları birbirinden ayırarak sunmalıdır. Ana imaj, çalışma kopyası, araç günlükleri ve rapor kurumun saklama politikasına göre korunur.
Araçların sağladığı avantajlar ve sınırlamalar
Adli bilişim yazılımları tekrar eden işlemleri otomatikleştirir, büyük veri kümelerini sınıflandırır ve incelemeciye tutarlı bir çalışma zemini sağlar. Hash hesaplama, dosya türü tespiti, zaman çizelgesi ve standart rapor üretimi hem zaman kazandırır hem de sürecin belgelenmesini kolaylaştırır.
Bununla birlikte hiçbir araç hatasız veya her vaka için yeterli değildir. Karşılaşılabilecek sınırlamalar arasında şunlar bulunur:
- Büyük imajlarda yüksek işlem gücü ve depolama ihtiyacı,
- Şifreli, bozuk veya desteklenmeyen veri yapıları,
- Yanlış pozitifler ve eksik ayrıştırılan artefaktlar,
- Sürüm değişikliklerinin sonuçlara etkisi,
- Ticari eklenti, eğitim ve bakım maliyetleri,
- Hassas verilerin erişim ve saklama riskleri,
- Bulguların uzman yorumu ve gerektiğinde çapraz doğrulama gerektirmesi.
Sonuç
FTK Imager ve Autopsy aynı işi yapan iki rakip araç değildir. FTK Imager, delilin güvenilir biçimde edinilmesi ve doğrulanması aşamasında; Autopsy ise edinilen kopyanın sistematik olarak incelenmesi, bulguların ilişkilendirilmesi ve raporlanması aşamasında öne çıkar.
Sağlam bir adli bilişim çalışmasını belirleyen unsur yalnızca kullanılan yazılım değildir. Doğru yetkilendirme, kaynağa müdahaleyi en aza indiren edinim yöntemi, eksiksiz işlem kayıtları, hash doğrulaması, çalışma kopyası üzerinde analiz ve tarafsız raporlama birlikte uygulanmalıdır. Araçlar süreci hızlandırır; delilin anlamını ve sınırlarını ortaya koyan ise belgelenmiş yöntem ile uzman değerlendirmesidir.