OpenVAS
Efe Körün · @KorvNN
Giriş
Bir ağda hangi zafiyetlerin bulunduğunu bilmeden savunma kurmak mümkün değil. Zafiyet tarayıcıları bu boşluğu doldurur: sistemleri düzenli olarak tarar, bilinen açıkları tespit eder ve bunları ciddiyetlerine göre sıralar.
Bu yazıda açık kaynaklı zafiyet tarayıcısı OpenVAS'i (Open Vulnerability Assessment Scanner) ele alıyoruz; ne olduğunu, hangi bileşenlerden oluştuğunu, zafiyet yönetimi sürecinde nerede durduğunu ve ticari muadili Nessus'tan nerede ayrıldığını inceliyoruz.
1. OpenVAS Nedir?
OpenVAS, bir ağdaki güvenlik zafiyetlerini tespit etmek, analiz etmek ve raporlamak için kullanılan açık kaynaklı bir güvenlik aracı ve frameworküdür.
Greenbone Networks tarafından geliştirilen bu aracın kökeni, popüler zafiyet tarama araçlarından biri olan Nessus'un kaynak kodlarına dayanır. 2005 yılında Nessus ticari bir yazılım hâline geldiğinde, bir grup geliştirici Greenbone adlı bir topluluk kurup Nessus'un kaynak kodlarını kullanarak aracı ücretsiz olarak sürdürmeye karar vermiş ve OpenVAS böyle ortaya çıkmıştır.
2. OpenVAS'in Özellikleri
2.1 Geniş Zafiyet Veritabanı
Güvenlik taramaları yapılırken 100.000'den fazla güvenlik açığı testi içeren ve Greenbone topluluğu tarafından sürekli güncellenen bir veritabanı kullanılır.
2.2 Kolay Entegrasyon
Diğer güvenlik araçları ve sistemlerle kolayca entegre edilebilir. API desteği sayesinde özelleştirme ve otomasyon mümkündür; kullanıcılar aracı kendi ihtiyaçlarına göre uyarlayabilir.
2.3 Modüler Yapı
Taranacak ağ için farklı tarama profilleri oluşturulmasına ve bu profillerin spesifik ihtiyaçlara göre özelleştirilmesine imkân tanır.
2.4 Tamamen Ücretsiz
Greenbone Community Edition adıyla hiçbir kısıtlama olmaksızın ücretsiz kullanılabilir. Daha fazla özellik isteyenler için Greenbone Security Manager adlı ticari sürüm de mevcuttur.
3. OpenVAS'in Bileşenleri
3.1 OpenVAS Scanner
Taramaların ana motorudur. Hedef sistemlerde güvenlik açıklarını tespit etmek için çeşitli Ağ Güvenlik Açığı Testleri (NVT) gerçekleştirir.
3.2 OpenVAS Manager
Taramaların yapılandırılmasını, zamanlanmasını ve sonuçların saklanmasını sağlar. Tarama sürecini koordine eder, çıkan verileri yönetir.
3.3 Greenbone Security Assistant (GSA)
OpenVAS için geliştirilen web arayüzüdür. Bu yazıdaki ekran görüntüleri GSA'ya aittir.
3.4 Greenbone Vulnerability Manager (GVM)
Güvenlik açığı tarama sürecinin tamamını yönetir. NVT'lerin çalıştırılmasını ve raporların oluşturulmasını sağlar.
3.5 Greenbone Community Feed
Greenbone tarafından desteklenen ücretsiz güvenlik açığı veritabanıdır. Binlerce NVT içerir ve en son güvenlik açıkları ile tehditlere karşı güncel tutulur.
4. Zafiyet Yönetiminde OpenVAS
4.1 Tespit
Kuruluşların ağlarını ve sistemlerini düzenli olarak tarayarak güvenlik açıklarını tespit etmelerine yardımcı olur. Böylece saldırganlara açık fırsat penceresini daraltan proaktif bir yaklaşım kurulur.
4.2 Önceliklendirme
Tüm güvenlik açıkları aynı düzeyde kritik değildir. OpenVAS açıkları ciddiyetlerine ve potansiyel etkilerine göre kategorize eder; iyileştirme çalışmasına en kritik sorunlardan başlanmasını sağlar.
4.3 İyileştirme
Açıklar tespit edildikten sonra bunların nasıl giderileceği konusunda rehberlik sağlar. Önlemler uygulandıktan sonra yapılan taramalarda bu önlemlerin alınıp alınmadığı doğrulanabilir.
4.4 Uyumluluk
Birçok yasa ve düzenleme, kuruluşları düzenli olarak zafiyet taraması yapmaya ve bunu raporlamaya zorunlu kılar. OpenVAS tarama sonrası HIPAA, PCI-DSS, ISO 27001 ve GDPR gibi standartlara uygun ayrıntılı raporlar üreterek bu yükümlülüklerin karşılanmasına yardımcı olur.
5. OpenVAS ve Nessus Karşılaştırması
| OpenVAS | Nessus | |
|---|---|---|
| Lisans | Açık kaynaklı ve tamamen ücretsiz | Ticari yazılım; profesyonel sürümü lisans ücreti gerektirir |
| Arayüz | Daha teknik bilgi gerektirir, daha karmaşık | Modern, kullanıcı dostu ve kolay anlaşılır |
| Zafiyet veritabanı | Açık kaynaklı ve topluluk destekli; çoğu ihtiyacı karşılayacak genişlikte | Kapsamlı, sık güncellenen, daha yüksek doğru tespit oranı |
| Destek | Topluluk desteği ve aktif forumlar | Profesyonel teknik destek ve detaylı dokümantasyon |
| Özelleştirme | Daha fazla özelleştirme imkânı, ihtiyaca göre uyarlanabilir | Diğer Tenable ürünleriyle kolay entegrasyon, özelleştirme sınırlı |
6. Uygulama
6.1 Kurulum
Kali Linux üzerinde OpenVAS, GVM paketiyle birlikte gelir:
sudo apt install gvm -yKurulum bittikten sonra ortam hazırlanır. Bu adım servisleri yapılandırır ve en güncel NVT'leri indirdiği için birkaç dakika sürebilir:
sudo gvm-setupParolayı kaydedin
gvm-setup, kurulum sonunda admin kullanıcısı için bir parola üretir ve bunu yalnızca bir kez ekrana yazar. Not almadan devam etmeyin.
Kurulum tamamlandıktan sonra servisler başlatılır:
sudo gvm-startServisler ayağa kalktığında GSA arayüzüne https://127.0.0.1:9392 adresinden erişilebilir.
6.2 Tarama Görevi Oluşturma
Tarama iki parçadan oluşur: hedef (target) ve görev (task). Önce taranacak sistem bir hedef olarak tanımlanır, ardından o hedefi kullanan bir görev oluşturulur.
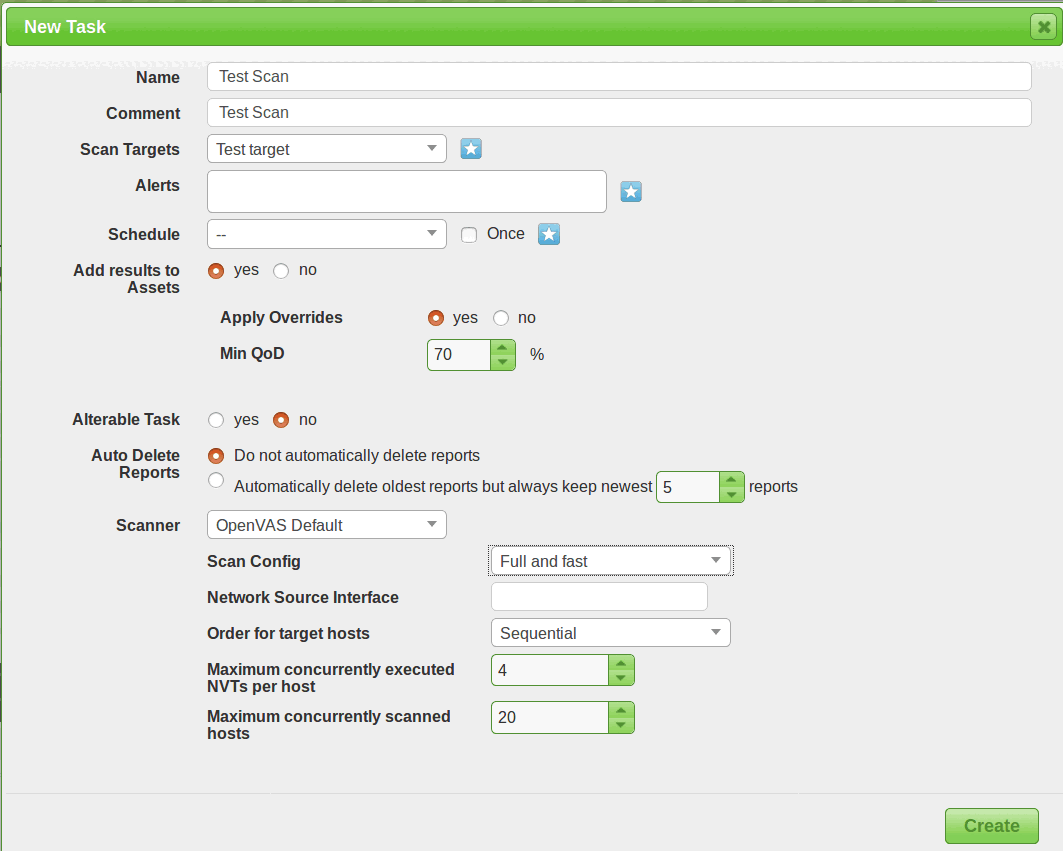
Görev oluştururken dikkat edilecek alanlar:
- Scan Targets — daha önce tanımlanmış hedef seçilir.
- Scan Config — tarama profilidir.
Full and fastçoğu durum için dengeli bir başlangıçtır. - Min QoD — Quality of Detection eşiği. Varsayılan %70, düşük güvenilirlikteki bulguları eleyerek yanlış pozitifleri azaltır.
- Maximum concurrently scanned hosts — aynı anda taranacak host sayısı. Yüksek değerler taramayı hızlandırır ama ağ üzerinde belirgin yük oluşturur.
6.3 Sonuçların Okunması
Tarama bittiğinde görev panosu, bulguları ciddiyet sınıflarına göre dağıtır.
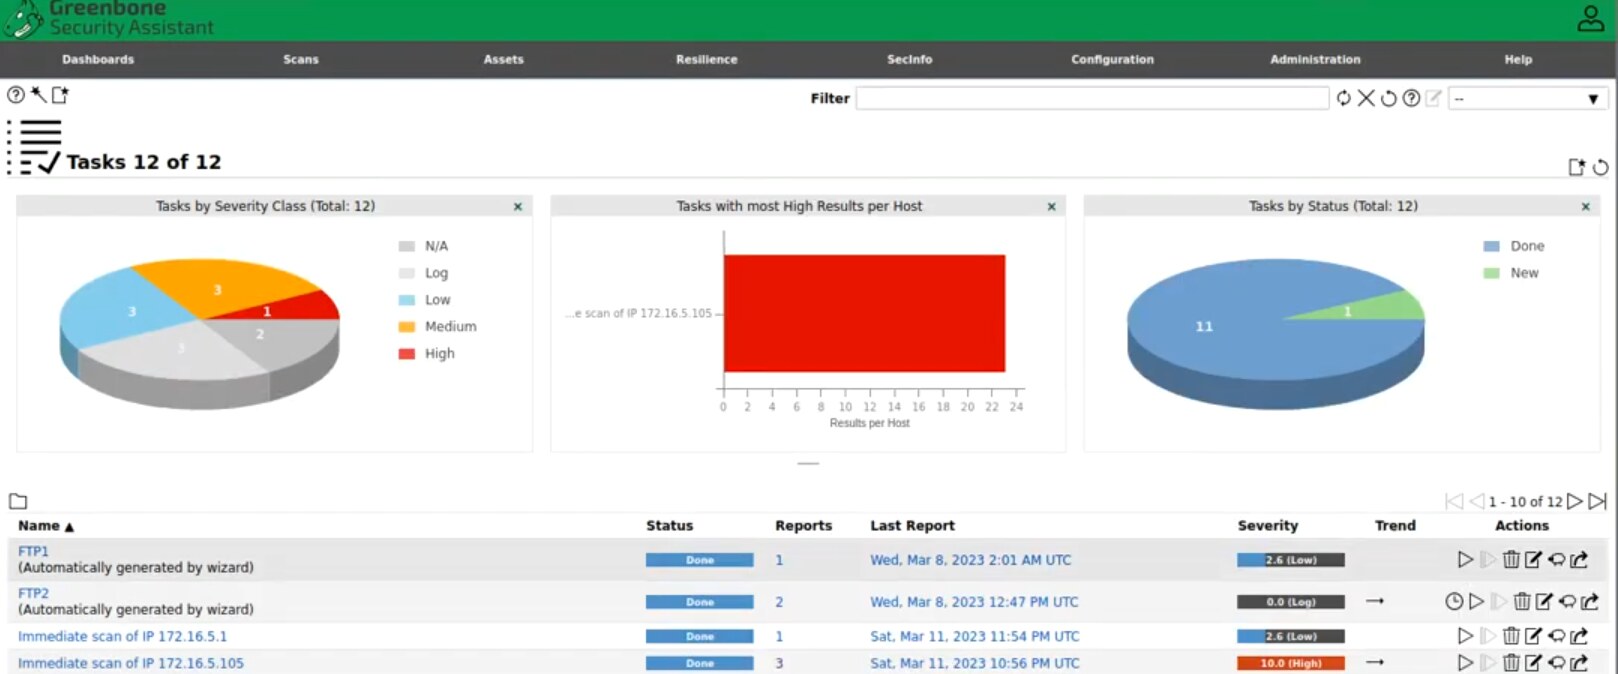
Panodaki üç grafik sırasıyla ciddiyet dağılımını, host başına en çok yüksek sonuç üreten görevleri ve görevlerin durumunu gösterir. Alttaki listede her görev için son rapor tarihi ve en yüksek ciddiyet skoru yer alır; 10.0 (High) gibi bir skor, o hostta acil ele alınması gereken bir bulgu olduğu anlamına gelir.