Lübnan Çağrı Cihazları Saldırısı: Olay Analizi
17 ve 18 Eylül 2024'te Lübnan genelinde binlerce çağrı cihazı ve yüzlerce el telsizi iki dalga hâlinde patladı. Cihazlar farklı yerlerde ve kullanıcıların üzerindeyken tetiklendi; çocuklar ve sağlık çalışanları dâhil siviller yaşamını yitirdi, binlerce kişi yaralandı.
Bu olay yalnızca bir haberleşme güvenliği vakası değildir. Donanım tedarik zincirinin, ürün doğrulamasının ve fiziksel güvenliğin siber güvenlik programından ayrı düşünülemeyeceğini gösteren çarpıcı bir örnektir.
Bu yazıda iki saldırı dalgasını, öne çıkan tedarik zinciri senaryosunu ve olaydan çıkardığımız savunma derslerini birlikte inceliyoruz.
1. Ne Oldu?
İlk dalga 17 Eylül 2024 günü yerel saatle yaklaşık 15.30'da gerçekleşti. Hizbullah tarafından kullanılan çok sayıda çağrı cihazı kısa bir zaman aralığında patladı. Yaklaşık bir gün sonra, 18 Eylül'de, bu kez ağırlıklı olarak el telsizlerini hedef alan ikinci dalga yaşandı.
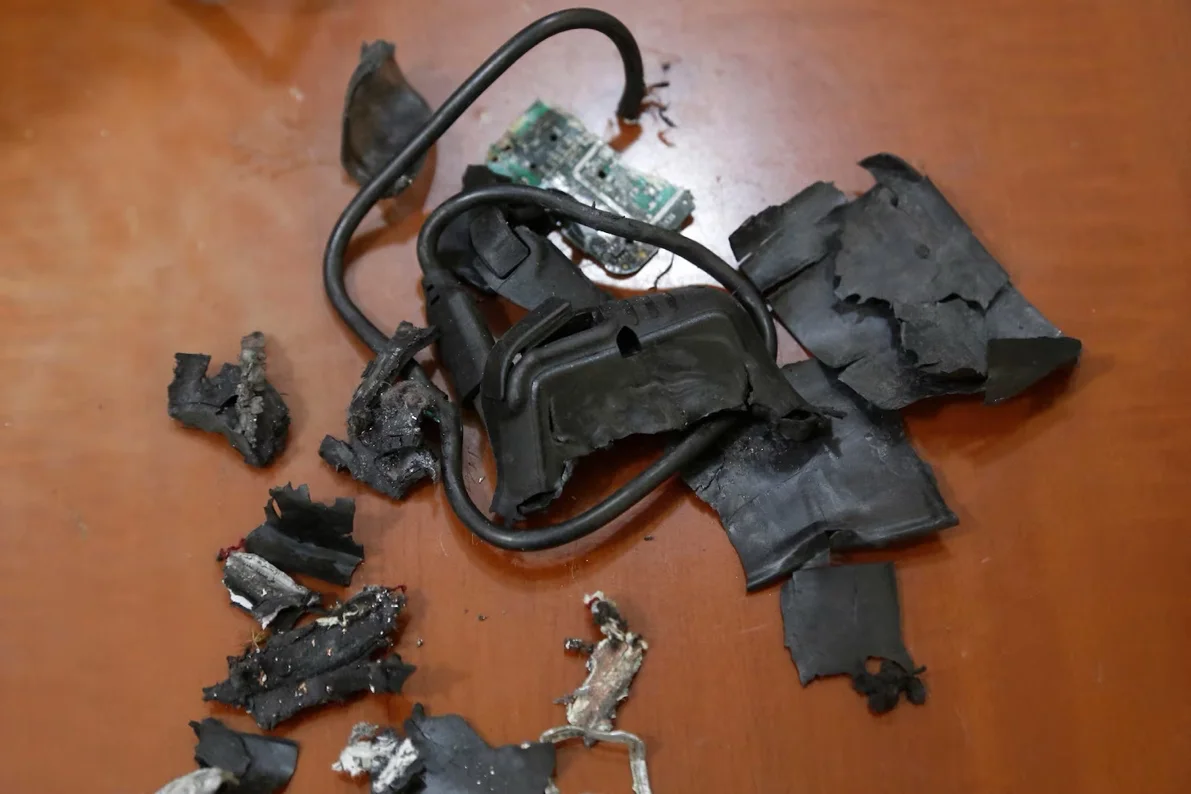
Patlamaların eş zamanlılığı ve farklı bölgelerde tekrarlanması, münferit batarya arızası olasılığından çok önceden hazırlanmış ve merkezi biçimde tetiklenmiş bir operasyona işaret etti. Sonraki raporlar, cihazların kullanıcılarına ulaşmadan önce fiziksel olarak değiştirilmiş olmasını en güçlü açıklama olarak değerlendirdi.
2. Çağrı Cihazı Nedir?
Çağrı cihazı veya pager, radyo frekansı üzerinden kısa bildirimler alan basit bir haberleşme aracıdır. Bazı modeller yalnızca mesaj alırken bazıları sınırlı yanıt gönderebilir. Hücresel veri bağlantısına ihtiyaç duymamaları, düşük güç tüketimi ve geniş kapsama alanı nedeniyle sağlık hizmetleri ve kritik bildirim sistemlerinde hâlâ kullanılabilirler.
Basit bir cihaz olmak otomatik olarak güvenli olmak anlamına gelmez. Pager; radyo alıcısı, işlemci, firmware, pil ve fiziksel bileşenlerden oluşur. Bu parçaların her biri üretimden dağıtıma kadar güven ilişkisine bağlıdır.
3. Neden Çağrı Cihazları Kullanılıyordu?
Hizbullah, cep telefonlarının konum ve iletişim metadata'sı üzerinden takip edilebileceği kaygısıyla üyelerini daha basit haberleşme araçlarına yönlendirmişti. Pager'lar internete bağlı olmadıkları ve hücresel ağ kullanmadıkları için uzaktan izleme yüzeyini küçültüyordu.
Ancak tehdit modeli yalnızca yazılım ve ağ takibini hesaba kattığında başka bir alan gözden kaçabilir: cihazın üretildiği, markalandığı, taşındığı ve dağıtıldığı fiziksel zincir.
4. En Güçlü Açıklama: Tedarik Zinciri Müdahalesi
Olayın ilk saatlerinde bataryaların uzaktan aşırı ısıtıldığı veya yalnızca bir yazılım açığıyla patlatıldığı yönünde iddialar yayıldı. Fakat sıradan pager bataryalarının gözlenen ölçekte ve eş zamanlı bir etki üretmesi teknik olarak yetersiz bir açıklamaydı.
Kamuya açık incelemeler ve daha sonra yayımlanan raporlar, cihazların tedarik zincirinin bir aşamasında fiziksel olarak değiştirilip içlerine gizli bir düzenek yerleştirilmiş olmasını ana senaryo olarak ortaya koydu. Tetiklemenin bir mesaj veya önceden belirlenmiş sinyal üzerinden yapılmış olabileceği değerlendirildi; düzeneğin tam bileşimi ve bütün operasyonel ayrıntıları ise bağımsız ve eksiksiz biçimde doğrulanmış değildir.

Bu nedenle olayı yalnızca “siber saldırı” ya da yalnızca “fiziksel sabotaj” diye sınıflandırmak eksik kalır. Firmware veya radyo sinyali tetikleme katmanını, donanıma yapılan fiziksel müdahale ise etki katmanını oluşturmuş olabilir.
5. İkinci Dalga ve Telsizler
18 Eylül'deki ikinci dalgada Icom logosu taşıyan IC-V82 tipi el telsizleri öne çıktı. Icom, bu modelin 2004–2014 arasında üretildiğini, yaklaşık on yıldır sevk edilmediğini ve görüntülerden cihazların kendi üretimi olup olmadığının doğrulanamadığını açıkladı. Şirket daha sonraki açıklamasında Lübnan makamlarının söz konusu telsizleri yetkisiz ve sahte ürünler olarak değerlendirdiğini aktardı.
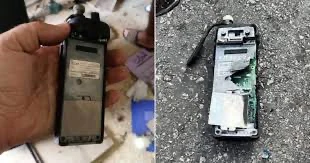
Üretimi sona ermiş bir modelin uzun süre ikinci el ve sahte ürün pazarında dolaşması; seri numarası takibini, yetkili dağıtıcı zincirini ve bileşen kökenini belirsizleştirir. Bu belirsizlik saldırganın müdahalesini saklamak için elverişli bir ortam oluşturur.
6. Üretici ve Dağıtım Zinciri
Çağrı cihazları Gold Apollo markasını taşıyordu. Şirket, AR-924 modelinin marka lisansı verdiği Budapeşte merkezli BAC Consulting tarafından üretildiğini açıkladı. Bu açıklama üretici, marka sahibi, aracı şirket, lojistik sağlayıcı ve son dağıtıcı arasındaki sorumluluk zincirini daha da karmaşık hâle getirdi.
Savunma açısından önemli soru yalnızca “ürünün üzerinde hangi logo var?” değildir:
- Ürünü fiilen hangi tesis üretti?
- Firmware ve donanım sürümü hangi aşamada doğrulandı?
- Seri numarası üretimden teslimata kadar izlenebiliyor mu?
- Taşıma ve depolama sırasında zincir kimin gözetimindeydi?
- Paket veya kasada müdahale belirtisi var mı?
- Yetkili olmayan aracı ya da ikinci el kanal kullanıldı mı?
7. Savunma İçin Çıkarımlar
7.1 Tedarikçi doğrulaması logodan ibaret değildir
Marka lisansı, taşeron üretim ve bölgesel aracılar tek bir üründe birden fazla güven sınırı oluşturur. Kritik cihazlar için sözleşmesel tedarikçi listesi, üretim tesisi, seri numarası ve teslim zincirini birlikte doğruluyoruz.
7.2 Donanım kabul testi gerekir
Kritik partiler rastgele örnekleme, ağırlık ve ölçü karşılaştırması, röntgen veya uygun fiziksel inceleme, firmware hash doğrulaması ve bilinen-iyi numuneyle bileşen karşılaştırması gibi kontrollere tabi tutuyoruz.
7.3 Eski teknoloji düşük risk demek değildir
İnternete bağlı olmayan cihazlar uzaktan saldırı yüzeyini azaltabilir; fakat fiziksel müdahale, sahte ürün ve tedarik zinciri riskini ortadan kaldırmaz. Tehdit modeli içinde cihazın bütün yaşam döngüsünü hesaba katıyoruz.
7.4 İletişim güvenliği için yedek plan kuruyoruz
Tek bir cihaz ailesine güvenmek, aynı kusurun veya müdahalenin bütün kullanıcıları etkilemesine yol açar. Farklı tedarik kanalları, acil geri çağırma prosedürü ve alternatif haberleşme yöntemini önceden tanımlıyoruz.
7.5 Olay müdahalesinde fiziksel delili koruyoruz
Benzer olaylarda patlamamış cihazları derhâl kullanımdan çıkarıyor; radyo izolasyonu, güvenli depolama ve uzman bomba imha ekipleriyle koordinasyon sağlıyoruz. Cihazı açmanın, şarj etmenin veya gelişigüzel incelemenin ikinci bir olaya yol açabileceğini hesaba katıyoruz.
Sonuç
Lübnan'daki cihaz saldırıları, güvenliğin yalnızca şifreleme veya ağ trafiğiyle sınırlı olmadığını gösterdi. Güvenilmeyen bir tedarik zinciri, en basit haberleşme cihazını dahi yüksek etkili bir saldırı aracına dönüştürebilir.
Kritik sistemlerde teknolojik bağımsızlık kadar önemli olan konu doğrulanabilirliktir: hangi bileşenin nerede üretildiğini, kim tarafından taşındığını, hangi yazılımla çalıştığını ve teslimata kadar değişmeden kaldığını kanıtlayabilmek gerekir.